クラウド・インフラ
主要ベンダー動向、GPU・データセンター、価格改定、可用性
Cloudflare Workersの本番で関数別のCPU・メモリー割当を可視化
Cloudflare Workersの本番CPUとメモリー割当プロファイルについて、内部のロック制御やフレームグラフの読み方、実務での採取手順と制約を解説します。
Spanner Omni:外部整合性とTrueTimeの導入条件
Spanner Omniの外部整合性とPaxos、ソフトウェアTrueTimeを解説。注文処理の設計例、時計・ゾーン・ライセンスの条件、利用者の運用責任を整理します。
Google Cloud Developer Pluginの導入経路
Google Cloud Developer Pluginの5スキル、公式文書検索、3クライアントの導入経路、gcloudの承認条件を解説します。
AIコード急増に応える独立環境、Workersリソース分離の仕組みと境界
CloudflareはGitブランチごとに本番類似の独立環境を作る「Worker Previews」を発表しました。AIエージェントや開発者の並列検証を支える分離機能やユースケース、Service Binding等の提供時点の制限事項を客観的に整理します。
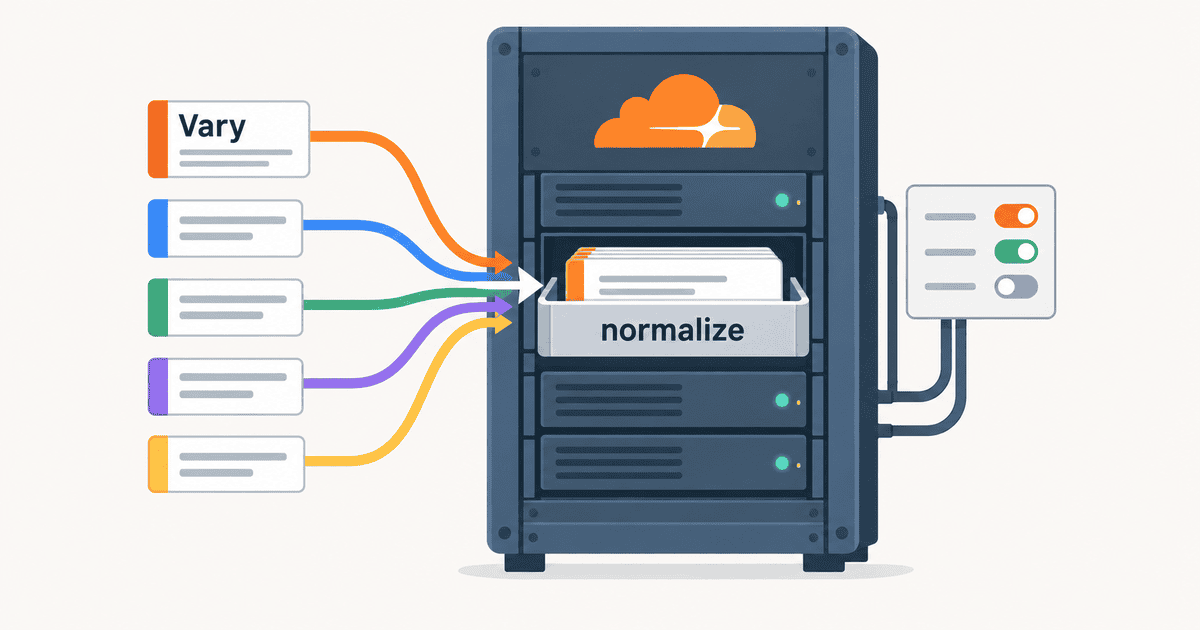
CloudflareがVary制御に対応、エッジでの正規化で断片化を防ぐ
CloudflareはCache RulesでHTTPのVaryヘッダー制御機能を提供開始しました。値の正規化、生値保持、キャッシュ除外の3アクションにより、表記差によるキャッシュ断片化を防ぎながら同一URLでの多言語・複数形式配信を効率化します。
SBC選定はSoC設計が鍵に AI処理と帯域が分ける主要機種の適性
Raspberry PiやOrange Pi、Jetsonなどの主要SBCを搭載SoCの仕様から比較。AI性能やI/O帯域の差、実運用の制約を整理し、用途別の最適解と各社SoCの動向を解説します。
独立アプリではなくプラグイン、Googleが選んだ法務AIの統合構造
Google Cloudが発表した法務特化型AI「Gemini Enterprise for Legal」の仕組みを解説。既存システムの権限継承や統制プレーンの特徴、実務導入に向けた倫理・精度検証の論点を整理します。
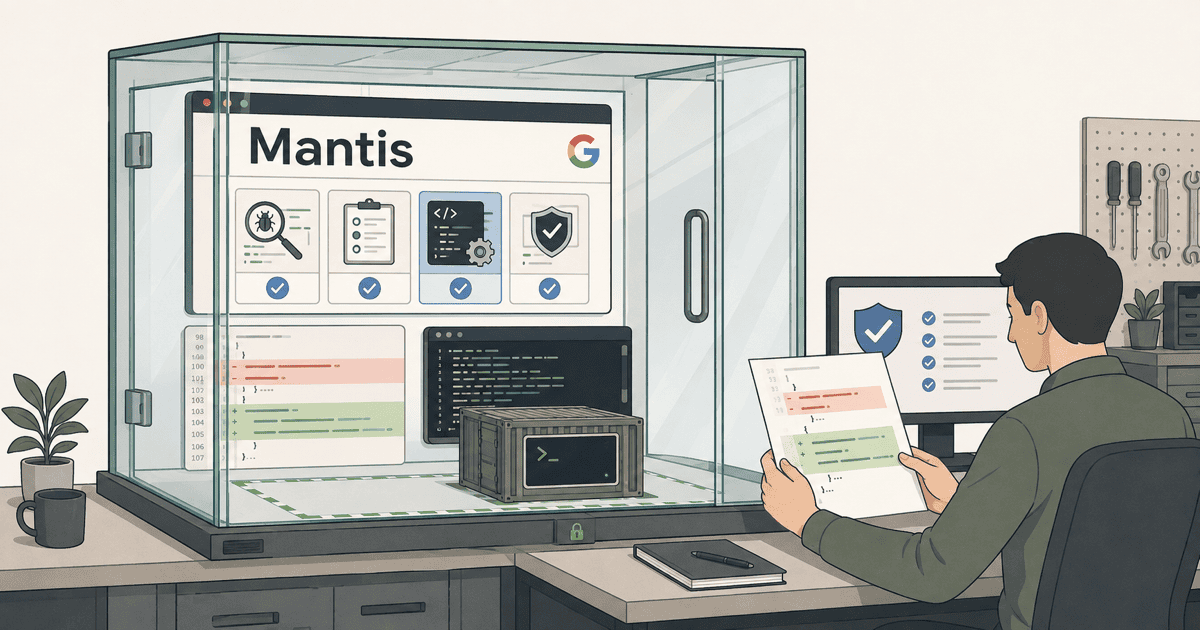
AIの誤検知を防ぐ4工程、Googleの自律型防御Mantisの仕組み
Googleが公開したオープンソースハーネス「Mantis」の仕組みを解説。脆弱性の発見・トリアージ・再現・パッチ検証を自動化する多段パイプラインの設計思想と、実運用における安全対策や限界を整理します。
AIエージェントのタスク委譲:検証性と安全性を保つ設計原則
Google CloudとGoogle DeepMindが提案するAIエージェントのタスク委譲メカニズムを解説。検証可能性を軸としたタスク分解や最小権限の管理、動的な適応実行など、安全で効率的なマルチエージェント運用の要件と課題を整理します。
自前メールサーバーが半減、主要ドメインでクラウド集約が加速
主要ドメインにおけるセルフホスト型メールサーバーの割合が過去10年で約44%から約22%へ半減。送信認証の厳格化や運用負荷の増大、DNS管理への変化、大手集中リスクと測定上の前提をわかりやすく解説します。
Google Cloud社内セキュリティの舞台裏:SDLC全体を自律防御するAIマルチエージェント体制の全貌
Google Cloud社内におけるAIエージェントを活用したセキュリティ実践(Mantis、自己修復ファジング、ASPM、人間介在境界)の解説記事