AIによるコーディング支援ツールの導入が進む一方で、本番デリバリーの安定性や生成コードへの信頼には依然として課題が残ります。オンラインゲーミングプラットフォームを運営するRobloxは、プロンプトの入力から本番変更までを自律化する「Prompt to Prod」を掲げました。
本記事では、自律型SDLC(ソフトウェア開発ライフサイクル)の設計思想、運用を支えるインフラ基盤、そして開発組織にもたらされる影響について解説します。
なぜ今、自律型SDLCが必要とされるのか
従来のAIコーディング支援は、統合開発環境(IDE)内でコードの補完候補を提示し、人間が採用や却下を判断する形態が一般的でした[11]。この運用では、コードのレビューや動作検証の責任をエンジニア本人が負う必要があります[11]。しかし、開発規模が拡大するにつれて、コードを書く作業よりも、生成されたコードのレビュー、検証、信頼の確保が工程全体のボトルネックとして顕在化してきました[29]。
AIの導入率が高まっても、本番環境への安全なデリバリーには直結しにくい実態が報告されています。Google CloudのDevOps Research and Assessment(DORA)による2024年の調査では、AI採用の増加に伴い、デリバリースループットが推定1.5%低下し、デリバリー安定性が推定7.2%低下したとされています[13]。さらに、同調査では回答者の39%がAI生成コードをほとんどまたは全く信頼していないと回答しました[31]。2025年のDORA調査でも、AI利用による生産性の実感は見られるものの、生成コードへの信頼不足と安定性の悪化傾向が課題として指摘されています[14]。
Robloxにおいても、約半数のエンジニアがAIアシスタントを利用していたものの、AI提案の受諾率は約20%にとどまっていました[16]。社内評価では生産性への評価が5点満点中4.02点だったのに対し、コード品質への信頼は3.09点にとどまりました[16]。同社は、生産性向上が限定的だった主な要因はモデルの基礎性能の不足ではなく、汎用モデルが組織固有のコードや設計文脈を把握していない「コンテキストギャップ」にあると分析しています[15]。
後輩AIでコードを書く速度が上がっても、レビューやテストの手間が増えたら全体の速度は上がらないということですか?
先輩その通りです。ボトルネックがコード生成から検証と信頼の確保へ移っているため、後段の受け皿を整えないと全体の効果が出にくくなります。
後輩単にモデルの賢さを上げるだけでは、開発の安定性までは担保できないわけですね。
先輩自社固有の設計文脈や過去の知見をどうモデルに与え、デリバリー基盤と結びつけるかが問われています。
Robloxの「Prompt to Prod」で何が起きたのか
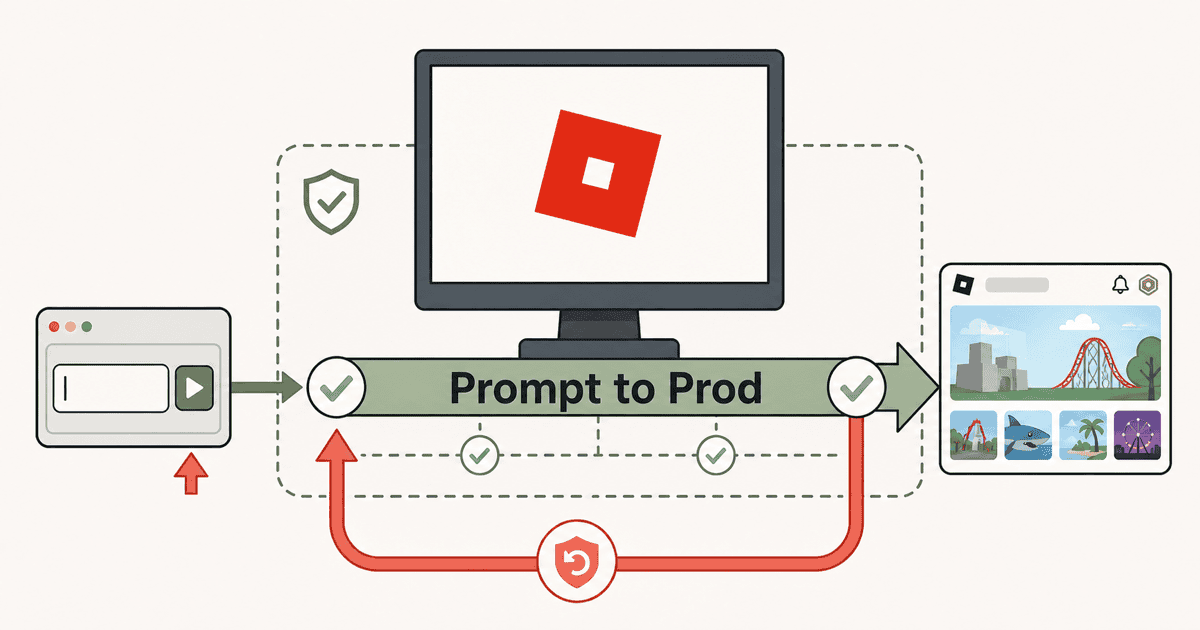
Robloxが掲げる「Prompt to Prod」は、自然言語の指示(プロンプト)から本番環境への変更までをエージェントが自律的に実行することを目指す取り組みです[1]。従来のCI/CD(継続的インテグレーション/継続的デリバリー)は、リポジトリのイベントを起点に定義済みの設定ファイルに沿ってビルドやテストを実行する定型的な自動化でした[12]。これに対し、Prompt to Prodの自律ループでは、エージェントが仕様を解釈してツールを選定し、コード作成からレビュー、修正、承認、デプロイ、反復、さらに問題発生時のロールバックやリバートまでを適応的に担う設計となっています[2, 12]。
ただし、Robloxは最初からすべての変更を無人化したわけではありません。講演時点で人間のコード確認なしに本番投入していたのは全変更ではなく、ホームページ変更や実験作成といった影響範囲が限定的なサブセットです[1, 21]。これらに加えて、8〜9個の開発ワークフローの自動化が進められていました[1, 21]。
最初の実証対象となったホームページの実験機能は、失敗時の影響範囲(ブラスト半径)が小さく、少人数のユーザー集団に限定して展開できる領域でした[20]。従来この工程には数週間の期間と18箇所の人手接点が存在していました[3]。Robloxはコマンドラインツール(CLI)やAPI、Model Context Protocol(MCP)を接続する4週間のスプリントを実施し、エージェントが実験作成とホームページ変更までを扱える仕組みを整えました[3]。
自律化を支える2つの柱:組織知識の注入とインフラ基盤
Robloxの自律型SDLCは、モデル単体の性能向上ではなく、「組織知識の体系的な注入」と「堅牢なインフラ基盤の整備」という2つの柱によって成り立っています。
第1の柱である組織知識の注入では、ドメイン知識を反映するコードインテリジェンスが構築されました。バージョン管理履歴、ビルドグラフ、実行時テレメトリを統合したハイブリッド表現を用いることで、エージェントはコード断片だけでなく、システム全体の構文や依存関係を把握します[6]。さらに、過去のプルリクエスト(PR)のコメントから、ベストプラクティスとなる規範的実例(エグゼンプラ)を抽出する仕組みを導入しました[7]。この仕組みでは、アルゴリズムがPRコメントをクラスタリングして候補を作成し、人間の専門家が内容を精査・編集した上で知識ベースに登録します[8]。運用時にはアライメントエージェントが、コード作成時、マージ時、継続的改善時にこの知識ベースと照合して変更を検査します[7]。
エグゼンプラを用いたアライメントと評価スイートの導入により、AIによるPR提案の受諾率は約30%から60%超へと向上し、不要になった機能フラグを削除するエージェントの精度も46%から90%超へ改善しました[9]。また、拒否された提案や失敗した変更も専門家の理由付けとともに記録され、次の提案精度を高めるフィードバックとして再利用されています[22]。
第2の柱は、エージェントの動作を物理的・論理的に制約するインフラ基盤です。エージェントはホストマシン、ファイル群、ネットワークアクセスを隔離するサンドボックス内で実行されます[4, 17]。権限管理においては、必要な時にのみ最小限の権限を付与するポリシーゲートウェイが設置され、漏洩リスクのある長期有効な秘密情報が排除されています[4]。また、エージェントが実行した操作には人間と明確に区別できる監査用注記が付与されます[4, 19]。
無人デプロイを成立させる要素として、単体テストや統合テストの拡充、ステージング環境、カナリアリリース、テレメトリ監視、自動ロールバックおよび自動リバートの機構が組み込まれました[5]。講演者は、これらの作業の中心はAIモデル自体の開発ではなく、従来型のソフトウェアエンジニアリングとインフラ整備であったと説明しています[5]。
後輩AIエージェントを動かすために、結局は人間がルールを細かく整備してテスト基盤を作り直したわけですね。
先輩その通りです。自由に行動させるのではなく、組織のルールを知識化し、失敗しても即座に巻き戻せるインフラの枠組みを用意しました。
後輩最先端のAIモデルをそのまま導入すれば自動化できる、という話とは方向性が違いますね。
先輩組織固有の文脈を教え込み、境界防御と自動復旧の安全網を敷く地道な土台作りが自律運用の前提条件になっています。
ソフトウェア開発はどう変わるのか
自律型SDLCの導入は、開発プロセスの運用形態と、その評価指標のあり方に変化をもたらします。
従来のCI/CDが人間によるコミットを契機に直線的な処理を実行していたのに対し、自律型ループは目的となる仕様を満たすまでエージェントが反復的に試行錯誤を行います[12]。Robloxではエージェントの自律性を測る尺度として、人間の再指示を介さずにタスクを収束させる継続時間(ロングランニング・ターン)を用いています[10]。同社のデータスニペットでは、ターン時間の中央値(p50)が40秒、上位99.9パーセンタイル(p99.9)が2.1時間とされ、将来的な目標として8時間連続で自律収束する枠組みが掲げられました[10]。
自律エージェントの品質管理には、従来のテスト手法にとどまらない多層的な評価基盤が求められます。Robloxは、タスク別の適合率や再現率の測定、決定論的な結果を返す合成PR、専門家による基準実装との比較、マージ前CI、回帰やリバート頻度の縦断的な追跡、エージェント行動の可観測性を組み合わせて運用しています[24]。また、エージェントのゲーム開発環境における挙動を評価するため、47件のテストケースと実行可能な単体テストを備えたベンチマーク「OpenGameEval」を公開しました[25, 30]。
しかし、開発速度の向上と安全性の両立は容易ではありません。DORA 2025の報告では、AI採用がデリバリースループットやプロダクト性能の向上と正の相関を示す一方で、デリバリー安定性に対する負の影響は依然として残ると分析されています[28]。AIの導入効果を最大化するには、単なるツール利用にとどまらず、組織のデリバリー基盤やワークフロー全体の成熟度を高める必要があります[28]。
誰にどのような影響が及ぶのか
自律型SDLCの進展は、開発組織内の各役割と、プラットフォーム上のクリエイターや利用者に変化をもたらします。
ソフトウェアエンジニアは、1行ずつのコードを直接書く作業から、仕様や制約条件の定義、エージェントの監督、例外処理や障害対応、システム全体の構造把握へと役割の中心が移ると考えられています[32]。コードレビュアーは、すべての差分を手作業で確認する負担から、組織の設計基準をエグゼンプラや評価データとして形式知化し、例外的な設計判断に集中する役割へと移行します[33]。
サイト信頼性エンジニア(SRE)は、個別のリリース確認から、カナリアリリースや自動ロールバック、エージェント起因の障害パターンを監視するプラットフォーム基盤の設計へと重点がシフトします[34]。セキュリティ担当者も、事前のツール承認だけでなく、エージェントID、最小権限、実行時ポリシー、監査ログなどのランタイムガバナンスを設計する役割を担います[35]。
プロダクトマネージャーは実装調整から、エージェントが解釈可能な仕様や受け入れ条件の作成、迅速な実験結果に基づく優先順位付けへと注力領域が変化します[36]。また、組織の経営層は、単なる導入率やコード生成量ではなく、品質、安全性、自律完了率を総合的に評価し、どの範囲まで無人化を許可するかというリスク境界を設定する責任を負います[37]。
外部のプラットフォーム利用環境でもエージェントの活用が進んでいます。Robloxの公式発表によると、2026年3月から4月にかけての実績において、上位1,000名のクリエイターの44%がアシスタントやMCP経由のAIツールを利用していました[38]。クリエイターはゼロからの制作だけでなく、エージェントが提示する計画のレビューや編集、テスト結果の確認を通じて制作を進める形態へシフトしています[39]。テキストプロンプトから初期段階のゲームを生成する機能も提供されていますが、公開にあたっては安全性チェックや年齢・地域に応じた制限が課されています[40]。
後輩エンジニアがコードを直接書かなくなると、組織全体の技術力や理解度はどう維持されるのでしょうか?
先輩そこは重要な論点です。エージェントが提示した変更を正しく評価し、異常時に介入できるシステム全体の把握力がより強く求められます。
後輩作る作業が楽になっても、仕様の定義やレビュー基準の整備といった設計責任は人間に残るわけですね。
先輩その通りです。責任が消えるのではなく、より上流の制約設計や安全管理へと人間の役割がシフトします。
実用化に向けた課題とガバナンスの境界
自律型SDLCの運用には、セキュリティ、品質維持、コスト、法令遵守の観点で解決すべき課題が存在します。
第1の課題はセキュリティリスクです。外部入力からモデルを意図通りに操るプロンプトインジェクションは、モデル自体の強化後も根本的な解決には至っていません[45]。Anthropicの報告では、攻撃成功率が1%に抑えられたとしても重大な脅威であり、ブラウザ等を利用するエージェントも脆弱性を抱えると指摘されています[45]。また、エージェントが人間の権限をそのまま引き継いで行動することは深刻な脅威となります[18]。自律エージェントでは誤りの伝播が速く、影響範囲の拡大やロールバックの困難化を招くため、危険な操作のエスカレーション判断はモデルの自己判断に委ねず、システム層で決定論的に強制する多層防御が必要です[23, 46]。
第2の課題は、品質評価の難しさとバイアスの固定化です。エージェントの評価データセットであるSWE-Benchにおいて、テストの不備により345件の誤った修正パッチが合格判定されていた事例が報告されています[42]。実運用の調査でも、AIコーディングアシスタントのコミットの15%以上が何らかの問題を含み、導入された問題の22.7%が最新版まで残存していたという報告があります[43]。GitHub上のコメント分析でも、テストの先送りやAI生成コードへの理解不足による技術的負債が指摘されています[44]。また、過去のレビューコメントの出現頻度や引用数に基づいてルールを抽出する仕組みは、過去の判断を再現する一方で、新しい設計や少数意見を排除し、組織内の既存バイアスを固定化・増幅させる懸念もあります[26, 27]。
第3の課題は運用コストと予見可能性です。エージェントが自律的にステップ数を決定する反復ループでは実行コストの予測が難しく、実験環境によってはプロンプトの処理量が出力トークン数の157倍に達した例も報告されています[47]。
第4の課題は法規制とガバナンスの要請です。EUのAI規制法(EU AI Act)では、高リスクAIシステムに対して自然人による実効的な監督を義務付けており、自律デプロイを理由に法的責任をエージェントへ移転することは認められません[49]。日本のデジタル庁も、AIエージェントが人の目を介さずに処理を実行する運用を現実的なリスクと位置づけ、事前申告やリスク判定を求める方針を示しています[50]。また、米FDA(食品医薬品局)の医療機器向け変更管理指針では、変更範囲を限定し、検証や妥当性確認、異常時の停止・復帰手順をあらかじめ定義する原則が示されています[51]。GoogleのSRE組織も、高リスクなサービスや機能において人間を運用プロセスから完全に排除するものではないと明言しています[48]。
後輩自動化を進めるほど、どこまでをAIに任せてどこから人間が止めるかという線引きが重要になりますね。
先輩法規制でも人間の監督責任が明確に求められています。責任をAIに移すことはできません。
後輩つまり、低リスクで元に戻せる領域から限定して導入し、安全性が確認された範囲でのみ自律化を広げるのが現実的なアプローチですね。
先輩その通りです。失敗時の影響を小さく抑え、人間が介入できる仕組みを維持することが運用の鍵となります。
Robloxの自律型SDLCの実績は、モデルの進化のみによって達成されたものではありません。長年にわたり蓄積されたコード資産、過去のレビュー知見、テレメトリ基盤、そして整備されたAPI群を持つ成熟した組織において、低リスクな領域から段階的に検証された事例です[6, 8, 20, 52]。
自律化の適用にあたっては、影響範囲が小さく、仕様が明確で、決定論的なテストと自動復旧が機能する領域に限定することが求められます[4, 5, 20]。人間の専門家によるガバナンスと監視体制を維持しながら、組織のインフラ成熟度に応じた段階的な導入設計を進めることが実用化への不可欠なステップとなります[8, 41]。