何が起きたのか:求人詐欺から侵入するWaterPlumの攻撃手口と被害規模
日米などの7機関は、サイバー攻撃グループ「WaterPlum」に関する共同の注意喚起を発表しました[1]。同グループは「Contagious Interview」とも呼ばれています[1]。警察庁や米連邦捜査局(FBI)は、WaterPlumが朝鮮労働党中央委員会軍需工業部傘下の313総局の指揮下にあると評価しています[1]。ただし、この公表は司法判断ではなく情報分析上の評価です[2]。
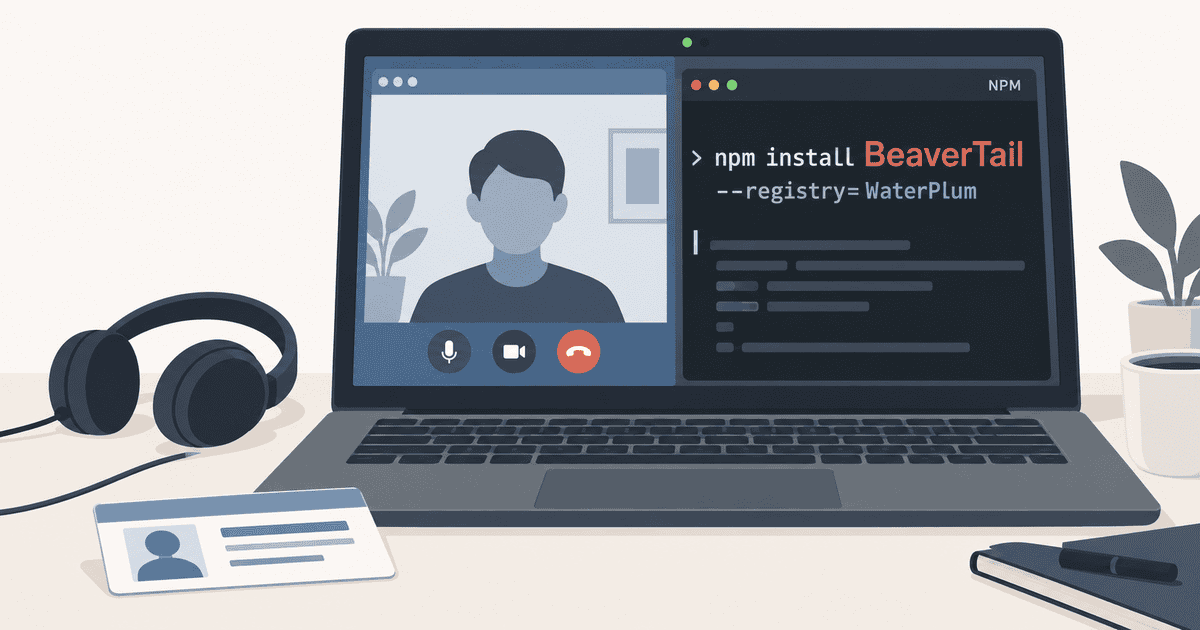
WaterPlumは、AIや暗号資産企業などを装って技術者に接触します[3]。攻撃者は面接やコーディング課題を口実に、悪性ファイルやNPM(JavaScriptのパッケージ管理ツール)パッケージを実行させます[4]。NPMとはJavaScriptのパッケージ管理ツールです。攻撃者は不正侵入用の裏口であるバックドアや、正規ソフトを装うトロイの木馬を通じて端末へ侵入します[3]。バックドアは不正侵入用の裏口であり、トロイの木馬は正規ソフトを装う悪性プログラムです。グループの特定は、偽求人から悪性パッケージ配布に至る一連の手口の一致に基づきます[5]。
攻撃には複数の独自マルウェア(悪性ソフトウェア)が使われました[6]。悪性NPMパッケージの「BeaverTail」やPython製バックドア「InvisibleFerret」が確認されています[6]。さらに「OtterCookie」や「StoatWaffle」なども利用されました[6]。侵入後、攻撃者はRAT(端末を遠隔操作するマルウェア)で接続を維持します。攻撃者はInfostealer(情報窃取マルウェア)で、認証情報(ログインに使う情報)や秘密鍵(暗号資産を操作する鍵)を収集しました。攻撃者はシードフレーズ(暗号資産ウォレットを復元する単語列)もC2サーバ(攻撃者が端末に遠隔指示を出すサーバ)へ送信しました[7]。RATは端末を遠隔操作する悪性ソフトです。シードフレーズはウォレット復元用の単語列であり、C2サーバーは遠隔指示を出す司令塔です。攻撃者はこれにより、雇用先への横展開や諜報が可能な状態を作りました[8]。
当局の発表によると、被害は世界規模に及びます[9, 10]。2025年12月頃から2026年7月頃にかけて、100か国超で少なくとも3万台の端末が感染しました[9, 10]。また、7,000件超の暗号資産ウォレットから資金または認証情報が流出しました[11, 12]。北朝鮮側へ移転された暗号資産は、少なくとも17億円(約1,071万ドル相当)に達します[11, 12]。
| 指標 | 公表された数値 | 対象期間 | 数値の定義・範囲 |
|---|---|---|---|
| マルウェア感染端末数 | 少なくとも3万台(100か国超)[13] | 2025年12月頃〜2026年7月頃 | 当局が警察捜査や民間情報から把握した下限値(推計値ではない)[14] |
| 影響を受けたウォレット数 | 7,000件超[15] | 2025年12月頃〜2026年7月頃 | 資金または認証情報が流出した件数(資金窃取のみの数ではない)[16] |
| 北朝鮮側への暗号資産移転額 | 少なくとも約17億円(約1,071万ドル相当)[17] | 2025年12月頃〜2026年7月頃 | 管理ウォレットへ送金されたと追跡された額(窃取総額全体ではない)[18] |
公表数値には留意点があります。公式資料は感染端末数の算定式を示しておらず、3万台は推計値ではなく確認できた下限値です[19]。重複カウントの有無も公開情報からは確認できません[20]。移転額の約17億円も追跡できた額であり、被害総額全体ではありません[18]。ブロックチェーン追跡手順は非開示であり、受取主体が北朝鮮政府であることや国内使用までは確認できません[21, 22]。実数は公表値を上回る可能性がありますが、公開情報だけで全過程を独立再検証することは困難です[23, 24]。
後輩3万台感染で17億円と聞くと大きく感じますが、これが被害の全貌なんですか?
先輩公表資料からは、捜査・分析の進展後に公表されたとみられるね。実際の被害はもっと広い可能性があるね。
後輩逆に、同じ端末が重複して数えられている可能性はないんですか?
先輩公開資料では集計の計算式が開示されていないから、外部から完全に検証することはできないんだ。
後輩つまり、判明している事実としての下限値として受け止めるべきなんですね。
先輩そうだね。数字の大きさに驚くだけでなく、その範囲と定義を正確に見ることが大切だよ。
なぜ今公表されたのか:捜査の進展と制裁包囲網の強化
日米豪独の4か国は、共同でパブリック・アトリビューションを実施しました[25]。パブリック・アトリビューションとは、国家関与のサイバー攻撃主体を公に特定・非難することです。公表の狙いは、攻撃実態を周知して注意喚起を行い、国際連携を強化することにあります[25]。
公表時期は捜査の進展と重なります。日米などの当局は民間情報と警察捜査を合わせ、2025年12月頃から2026年7月までの実態を集約しました[26]。この期間に100か国超で3万台以上の端末が感染し、約17億円相当が送金された実態が裏付けられました[27]。
さらに捜査上の大きな節目がありました。公表直前までに、日本国内で初めて北朝鮮IT労働者の遠隔操作拠点が解体されました[28]。この拠点は「ラップトップ・ファーム」と呼ばれます[28]。国内拠点の解体は、両活動を一体のネットワークとして示す捜査上の節目となりました[28]。
この公表は、国際的な制裁包囲網の強化とも連動しています。国際社会は一連の犯行を、ミサイル計画などの資金調達と位置付けています[29]。米国政府は2025年以降、支援者やフロント企業への制裁を進めてきました[30]。米国内では29か所のラップトップ・ファームが捜索され、774万ドル超の暗号資産が押収されました[30]。
暗号資産事業者への対策も背景にあります。WaterPlumは関連企業の開発者を狙っていました[31]。2025年5月には、国内取引所「bitFlyer」のエンジニア職へ北朝鮮労働者とみられる人物が応募しました[31]。今回の公表は単なる速報ではなく、証拠を統合し制裁と連動させた政策的タイミングだったと考えられます[32]。公表は情報分析上の評価に基づくものです[2]。法執行機関は今後も、支援者や資金洗浄網を同時に遮断する方針とみられます[33]。
後輩2026年7月までの活動なのに、なぜ9月になって一斉に公表されたんですか?
先輩捜査・分析で情報を集約した後の公表だった可能性があるね。
後輩日本国内でも遠隔操作拠点が解体されたと聞いて驚きました。
先輩国内で拠点を解体できたことは大きな節目だよ。攻撃と外貨獲得の関係を示す材料が得られたからだね。
後輩制裁や法執行のタイミングとも合わされていたわけですね。
先輩その通りだね。支援者や資金洗浄のネットワークをまとめて断つ政策的な意図がうかがえるよ。
誰に影響するのか:標的となる技術者と企業への波及リスク
WaterPlumが標的としたのは、AIや暗号資産企業に興味を持つ技術者です[34]。採用担当者を名乗る人物から面接課題で悪性ファイル実行を求められた技術者が対象となりました[34]。世界100か国超で少なくとも3万台の端末が悪用されています[35]。
個人の被害は暗号資産にとどまりません。7,000件超のウォレット情報が流出し、少なくとも17億円相当が移転されました[36]。
さらにブラウザーの認証情報やキーボード入力の記録であるキーログ、画面のスクリーンショット、身分証画像も窃取対象となり、流出する可能性があります[37]。
秘密鍵やシードフレーズを奪われた場合、攻撃者に資産を不正送金され、回復が困難になるおそれがあります。
さらに個人の端末被害は雇用先や取引先へ波及します[38]。攻撃者は感染端末を足がかりに社内ネットワークへ侵入する可能性があります[39]。これを「横展開(ピボット)」と呼びます。社内認証情報やソースコードが盗まれれば、企業に対するスパイ活動や知財窃取につながります[39]。追加の資金窃取や脅迫へ発展する危険もあります[39]。
重要インフラ事業者も警戒が必要です。今回の事案でWaterPlumが制御システムを直接破壊した事実は確認されていません[40]。しかし攻撃者が委託先端末を経由して管理基盤へ侵入する恐れがあります[40]。企業は委託先端末から横展開されるリスクを前提に、安全対策を見直す必要があります[40]。
後輩個人のパソコンで課題コードを実行しただけでも、勤務先まで危険にさらされるんですか?
先輩その端末から社内ネットワークへのアクセス権や認証情報が盗まれれば、企業への侵入経路になってしまうよ。
後輩リモートワークで私物端末を使っていたりすると、境目が曖昧で特に危ないですね。
先輩そうだね。個人の就職活動が、結果的に所属企業へのサイバー攻撃の入口になる点がこの手口の怖さだよ。
後輩企業側も従業員の端末侵害を想定した対策をしておく必要がありますね。
先輩その通り。業務ネットワークへのアクセス権限を最小限に絞る設計が欠かせないね。
何が変わるのか:単発の窃盗から「外貨獲得インフラ」への構造変化
北朝鮮による従来の暗号資産攻撃は、取引所などへの大規模侵入が中心でした[41]。Lazarusなどの攻撃グループは数十億ドルを直接奪い、Sinbadなどのミキサーを通じて資金を洗浄していました[41]。ミキサーとは、送金を混合して追跡を困難にする仕組みです。
これに対してWaterPlumは、求職という信頼関係を悪用する複合型の手口をとっています[42]。採用詐欺、サプライチェーン攻撃、遠隔操作、資金窃取が一体化している点が特徴とされます[42]。サプライチェーン攻撃とは、取引先やソフトウェア依存関係などを経由して標的に侵入する手法です。
さらに攻撃活動と外貨獲得活動に共通する人的・技術的基盤がある可能性が示されています[43]。攻撃者と北朝鮮IT労働者は、同一のIPアドレスやVPS、ラップトップ・ファームを共有していました[44]。VPSとは、1台の物理サーバを分割して使う仮想専用サーバです。盗んだ身分証画像は、北朝鮮労働者の偽装就労に再利用される可能性があります[43]。
この連携により、持続的な外貨獲得インフラとして機能している可能性があります[45]。獲得資金は兵器開発の資金源になり得ると指摘されています[46]。サイバー犯罪は、フロント企業や支援者を含む産業的分業体制へ拡大しています[47]。
今後は求人市場を通じた開発者端末への分散侵入が増加する可能性があります[48]。また生成AIの悪用も懸念されます[49]。攻撃者が面接で『Magicam』などの顔交換ソフトを使い、通信不良を装って映像をオフにする手口が確認されています[49]。多言語化が進めば、面接だけで見破ることは難しくなります[49]。なお資金洗浄経路は詳細が開示されておらず、管理ウォレットへの移転までが確認されています[50]。
後輩暗号資産を直接盗むだけでなく、なぜわざわざ身分証を盗んでまで就職しようとするんですか?
先輩盗んだ身分証で正規業務を受注できれば、継続的な外貨収入になるし、社内ネットワークへの足がかりも得られるからだよ。
後輩単発のハッキングではなく、持続的な外貨獲得の仕組みとして機能させているんですね。
先輩そうだね。両活動に共通する人的・技術的基盤がある可能性が指摘されているよ。
後輩AIで顔まで偽装されるとなると、採用時の見極めは本当に難しくなりますね。
先輩だからこそ、オンライン面接だけに頼らない多層的な本人確認が必要になってくるんだよ。
被害を防ぐために何が必要か:個人と組織の実践的防衛策
WaterPlumの被害を防ぐには、個人と組織の対策が不可欠です。感染が疑われる場合は、直ちに端末をインターネットから切断してください[51]。端末内の暗号資産ウォレットや認証情報は、流出した前提で対処する必要があります[51]。
暗号資産の保全では、感染端末を使ってはいけません[52]。利用者は、感染していないことを確認した別の端末で新しいウォレットを作成し、速やかに資産を退避させます[52]。新シードフレーズはオフラインで保管してください[52]。利用者や企業の担当者は、証拠を保全した後に被害端末を初期化します。企業はEDRで端末の挙動を継続的に監視します[53]。EDRとは端末の不審な挙動を検知する製品です。
被害発生時は警察や相談窓口へ通報します[54]。企業被害では取引所や金融機関、社内CSIRTへ迅速に共有してください[54]。CSIRTはセキュリティ事故に対応する専門組織です。迅速な報告は資金追跡や被害拡大防止につながります[54]。
開発者は、未知のコードを資産や個人情報を扱う端末で直接実行してはいけません[55]。検証にはサンドボックスや仮想マシンを用います[55]。サンドボックスとは隔離された安全な実行環境です。またVS Codeプロジェクトは必ず「制限モード」で開いてください[55]。
採用企業も防御の強化が必要です。応募者の居住地やIPアドレス、資格を複数経路で検証する必要があります[56]。採用後も権限を最小限に絞る「最小権限の原則」を徹底します[56]。今後は、端末分離や隔離環境の活用、アクセス制御が防御の中心になると予測されます[57]。
後輩面接でコーディング課題を出されたら、動かして確認したくなりますよね。どう防げばいいですか?
先輩普段の業務端末や暗号資産を扱うPCで動かさず、仮想マシンなどの隔離環境で動かすことが鉄則だね。
後輩VS Codeでプロジェクトを開くだけでも危ないんですか?
先輩関与していないVS Codeプロジェクトは必ずRestricted Modeで開く必要があるよ。
後輩企業側も、応募者の確認だけでなく、採用後のアクセス権限を絞ることでリスクを減らせますね。
先輩その通り。最初からすべてを信頼せず、最小限の権限で管理することが組織を守る基本だよ。