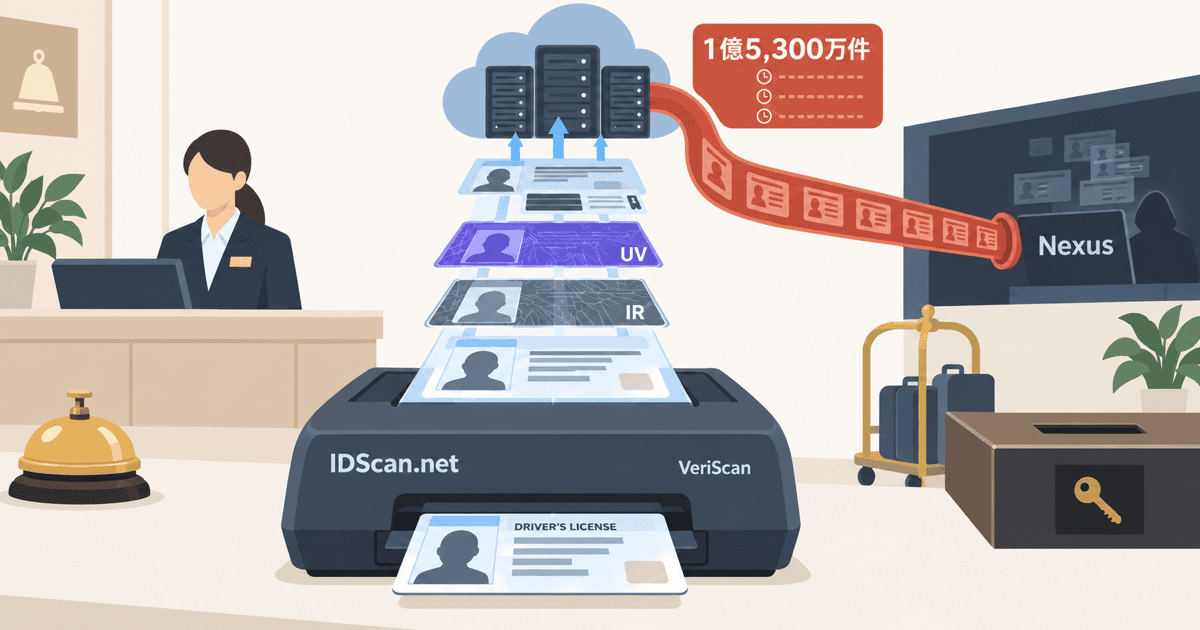
本人確認書類を販売する犯罪サービスNexusをめぐり、FBIが捜査を始めました。報道では、ルイジアナ州の本人確認企業IDScan.netからデータが継続的に取得された可能性が示されています。ただし、同社は侵入経路や被害規模を確定していません。[1, 39]
まず確認したいこと:153 million超は確定被害者数ではありません
Nexusは、米国とカナダの運転免許証1億5300万件超を保有すると掲げていました。KrebsOnSecurityは、Nexusの表示件数が24時間で約40万件増えたと観測しています。[3, 4]
ただし、この数字はNexusの広告値と観測値です。実人数や、実際に流出した件数として確認された数字ではありません。IDScan.netが公式に認めたのは、顧客アカウント内のクラウド保存情報に第三者がアクセスした、またはその情報をコピーした可能性です。全スキャン画像や全顧客が対象だったとは確定していません。[1, 2]
IDScan.netは2026年9月1日ごろ、不正アクセスを示す情報を受けて調査を始めました。公開情報では、攻撃者のアクセス期間、侵入口、対象システム、総流出件数はまだ公表されていません。[6, 7]
| 区分 | 公開情報で確認できる内容 |
|---|---|
| Nexusの広告 | 運転免許証1億5300万件超を掲示[3] |
| 観測された変化 | 24時間で約40万件増加[4] |
| IDScan.netの公式説明 | クラウド上の顧客情報がアクセスまたはコピーされた可能性[1] |
| 未確定の事項 | 実際の被害人数、総流出件数、侵入経路、対象範囲[2, 6] |
後輩数字が広告値なら、記事の焦点は件数より確認状態に置くべきですか。
先輩そうだね。大きな数字ほど、確認済みの事実と攻撃者の主張を分けて読む必要があるよ。
後輩すると、件数が確定するまで対策を待つ判断は危険ですね。
先輩その通り。対象範囲が未確定でも、クラウド上の顧客情報がコピーされた可能性は公式に示されているからね。
「1年以上のライブ中継」とは、常時動画配信ではなく継続取得を指します
Nexusの運営者は、1年以上にわたり新しいデータを自分たちのデータベースへ持ち出していたと主張しました。掲載件数の増加や、最近取得されたことを示す時刻情報は、過去データの一括流出だけでは説明しにくい動きです。[5, 4]
ここでいうライブ中継は、動画を常時配信したという意味ではありません。本人確認データの受付、保存、取り出しの経路に継続的な読み出し手段があり、新しいスキャンを逐次または定期的に回収できた状態と読むのが妥当です。ただし、具体的な取得頻度や方式は公表されていません。[10]
IDScan.netの公式仕様では、複数端末や拠点のスキャンをクラウドへ集約できます。保存データはAPIで取得でき、スキャン完了などのイベントではWebhookで指定した外部URLへ送信できます。Webhookは、システム間でデータを自動送信する仕組みです。[8, 9]
旧DVS Web APIの仕様には、secret keyがAPI全体へのアクセス権を持つ設計も記載されています。保存済みコンテンツの取得に使える仕様ですが、今回その資格情報が悪用された証拠は公開されていません。[11]
後輩一括流出と継続取得では、被害の見え方が変わるんですか。
先輩変わるよ。一括流出は過去の記録が中心だけど、継続取得なら経路を閉じるまで新しい本人確認者が被害に加わる可能性がある。
後輩しかも、侵入が止まった時点を外部から判断しにくいですね。
先輩そう。サービスの停止だけでは、すでに取得されたコピーの削除や再利用までは確認できないんだ。
被害を大きくする本人確認データの中身
本人確認データは、氏名や住所だけの一覧ではありません。仕様上は、免許証の表裏画像、顔画像、通常光・赤外線・紫外線画像、抽出属性、リクエストIP、作成時刻、地理情報などを同じフローで扱えます。場合によってはSSNも含まれます。[12]
免許証画像と顔画像が結び付くと、攻撃者は本人確認書類の視認、機械読取、顔照合を再現する素材を得ます。こうした情報は、なりすまし、口座開設、既存口座の乗っ取り、不正取引に転用される可能性があります。信用凍結だけでは、既存口座の乗っ取りを防げない点にも注意が必要です。[13]
顔画像はパスワードのように簡単に交換できません。NISTは、生体情報の主な制約として、いったん知られると失効させられない点を挙げています。住所、利用時刻、位置情報、訪問履歴まで結び付けば、記録は行動履歴にもなり得ます。[14, 15]
DV被害者や証人保護対象者にとっては、金融被害とは別の危険があります。顔画像と所在地を推測できる情報が結び付けば、追跡や脅迫の材料になり得ます。ただし、今回のデータにそうした対象者が含まれることは確認されていません。[16, 17]
後輩パスワードなら変更できますが、顔画像は変更できませんね。
先輩そこが本人確認データの重さだよ。漏えい後も同じ顔と身分証が、別の場面で再利用されるリスクが残る。
後輩だから保存する情報を減らすことが、防御の一部になるんですね。
先輩そう。認証精度だけを高めても、不要な生画像まで長く持てば、別の損失を増やしてしまうんだ。
なぜ本人確認ベンダーにデータが集中するのか
本人確認ベンダーは、年齢確認、e-KYC、金融、通信、宿泊、レンタカーなど複数の用途を一つのAPIやクラウド基盤で処理します。e-KYCは、オンラインで本人確認を完結させる仕組みです。規制対応に加え、手入力や拠点ごとの運用を減らせるため、導入が広がりました。[20, 22]
IDScan.netは、VeriScanを7500社超が利用し、月間1900万件超のIDや本人確認を処理すると自社サイトで説明しています。公式仕様では、複数拠点のデータを単一アカウントへ集約し、異なる書類を同一人物のプロフィールへ統合できます。[18, 19]
この構造では、一社の侵害が一社の顧客だけに閉じません。複数企業、複数拠点、複数業界の本人確認データが同じ基盤に集まるため、侵害時には顧客横断の被害になり得ます。NISTも、本人確認を担う事業者の侵害が接続先の下流サービスへ影響し得ると説明しています。[18]
規制は外部委託を認めていますが、責任まで外部へ移すわけではありません。金融機関などは、委託先の選定、研修、監視、再委託先の管理を行う必要があります。[21, 23, 25]
後輩集約は効率化のために必要でも、事故時には被害の集中点になりますね。
先輩その通り。便利な共有基盤が、そのまま横断的な攻撃対象にもなるんだ。
後輩委託した企業は、ベンダーに任せたから責任がなくなるわけではない。
先輩うん。委託先を選び、監査し、事故時に切り離せるかまで設計する必要があるよ。
責任・通知・封じ込めは誰が担うのか
本人確認ベンダーは、導入企業の指示を受けて処理するprocessorやservice providerと整理されます。導入企業は、本人確認の目的、収集範囲、保持期間、本人への通知を設計するcontroller側の責任を負います。委託しても、法令遵守やベンダー監督の責任は消えません。[24]
データがWebhookで顧客のCRMやPOS、監査システムへ送られていれば、基盤を止めるだけでは足りません。保存先、バックアップ、ログ、連携先を特定し、資格情報の失効、連携停止、不要データの削除まで進める必要があります。[26, 37]
通知期限は地域と制度で異なります。日本では、報告対象となる漏えいを把握した場合、速報は発覚日から3〜5日以内、確報は原則30日以内です。不正目的のおそれがある場合、確報は60日以内です。[28]
GDPRでは、リスクのある侵害を原則72時間以内に監督機関へ通知します。カナダのPIPEDAも、原因や緩和策が未確定でも、実行可能な限り早く報告する考え方です。米国では州法や金融、医療などの制度が分かれるため、対象者の居住地と業種ごとの確認が必要です。[27, 29]
Nexusのサイトは報道後に停止しました。しかし、それは販売経路が消えたことを示すだけです。攻撃者が取得済みのコピーを削除したことや、他の場所に複製が残っていないことまでは確認できません。[40]
何が変わるべきか:保存量、権限、本人確認方式を見直します
再発防止の中心は、本人確認をやめることではありません。何のために、どのデータを、どれだけの期間持つのかを見直すことです。NISTは、必要最小限の収集、保存期間の管理、第三者サービスのリスク評価を求めています。[31]
実務では、全テナントのAPIキーやWebhookを監査し、必要に応じて失効・再発行します。テナント単位の分離、個別権限、短期ローテーション、異常な大量読み出しの検知も必要です。顧客横断で通知と封じ込めを行う訓練も欠かせません。[30]
年齢確認だけが目的なら、画像を保存せず、年齢条件を満たすかどうかの真偽値や短命トークンだけを返す設計が考えられます。強い本人性が必要な場面では、JPKIや署名付き資格情報を使い、事業者側には必要最小限の結果と検証ログを残す方法があります。[33, 34, 35]
日本では、金融分野で画像型の高リスクな非対面確認方法を廃止し、公的個人認証へ原則一本化する方向が進んでいます。ただし、業種ごとに必要な記録や代替手段が異なるため、単一方式ですべてを置き換えられるとは限りません。[32]
個人が漏えいの可能性を知った場合、対象者の確定を待たず、信用凍結や詐欺アラートを検討できます。信用報告書、既存口座、税務、通信契約を確認し、身に覚えのない口座や請求を早めに把握することも重要です。[36]
今回の件が直接示すのは、本人確認そのものが不可能だということではありません。公開仕様と一般的なリスク分析からは、これらが重なると広範囲に波及し得ると考えられます。今回の事案で各要素が確認されたわけではありません。[38]
後輩セキュリティ対策は、侵入を完全に防ぐ話だけではないんですね。
先輩そうだよ。侵入されても読めるデータを減らし、権限を狭め、複製先まで止められる構造にすることが重要なんだ。
後輩便利さを保ちながら、保存するものだけを減らす設計が実務の焦点になりそうです。
先輩その判断には、本人確認の目的と必要な証拠を分けて考えることが欠かせないね。


